
01 Nov EU AI ACT AI + EMPLOYEE DATA Quando serve una review GDPR separata
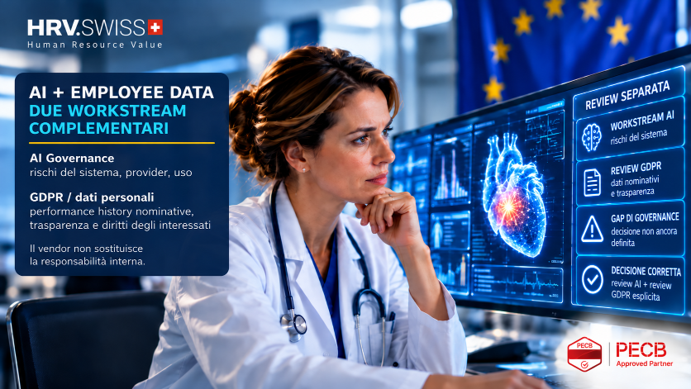
Nei progetti AI, uno degli errori più frequenti è pensare che la valutazione del sistema copra automaticamente ogni questione di compliance collegata ai dati utilizzati.
Bisogna distinguere invece il dominio AI dal dominio della protezione dei dati personali. Quando vengono trattate informazioni nominative sulle performance dei dipendenti e sorgono domande su trasparenza, accesso o correzione, il tema richiede una review GDPR esplicita accanto al workstream AI.
Per chi governa l’AI, la priorità è quindi assegnare il problema al dominio corretto e chiarire responsabilità, documentazione e gestione dei diritti.
Immagina un’organizzazione formativa multi-campus che utilizza un servizio AI per suggerire piani di sviluppo personalizzati ai dipendenti. Il comitato ha già analizzato i rischi del sistema e i rapporti con il provider, ma non ha ancora deciso come gestire le performance history nominative usate per generare le raccomandazioni.
Qual è la scelta più solida? Escludere i temi privacy perché l’AI assessment è già stato svolto, lasciare tutto al vendor oppure mantenere il workstream AI e aprire una review GDPR dedicata, chiarendo ruoli, documentazione e diritti degli interessati?
L’esistenza di una valutazione AI o di un fornitore esterno non elimina la necessità di governare correttamente il trattamento dei dati personali.
Approfondisci i nostri corsi PECB dedicati alla EU AI Governance: https://www.hrv-swiss.consulting/it/22-euaigp/
Per supporto nella governance dei processi AI: https://www.hrv-swiss.consulting/it/09-visione-ia/